Intune と PowerShell を使用して Windows Autopatch クライアント ブローカーをインストールする
<本文>
この記事では、Intune と PowerShell を使用して Windows Autopatch Client Broker をインストールする方法を説明します。 Autopatch Client Broker は、Intune 経由ですべての Autopatch デバイスまたは特定の Entra グループに展開することも、PowerShell スクリプトを使用して個々のデバイスに手動でインストールすることもできます。
Windows Autopatch Client Broker は、Windows Autopatch サービスのコンポーネントであり、Windows デバイスおよびアプリケーションへの更新プログラムの展開の自動化を支援するように設計されています。クライアント ブローカーを使用すると、Autopatch 登録デバイスが更新準備データとログ収集情報を Autopatch サービスに通信できるようになります。
Autopatch クライアント ブローカーの主な機能
Autopatch クライアント ブローカーは、次の 3 つの主要な機能を提供します。
 PC にパッチを適用してサードパーティ アプリケーションをインストールおよび更新する
-
デバイス準備チェック プラグイン: このクライアントの壊れたプラグインは、デバイスの準備チェックを実行し、結果を Autopatch サービスに報告します。プラグインは、デバイスが Windows Autopatch による管理の準備ができているかどうかを判断します。
-
ログ収集のサポート: サポート リクエストが作成されると、Client Broker によって自動ログ収集が有効になり、問題をより迅速に診断して解決できるようになります。ブローカーを使用しない場合は、ログを手動で収集してサポート チームと共有する必要があるため、問題の解決が遅れる可能性があります。
-
更新調整: テナントの自動パッチ ポリシーに従って、デバイスがパッチを受信、スケジュール設定、適用できるようにします。
方法 1: Intune を使用して Windows Autopatch Client Broker をインストールする
Windows Autopatch クライアント ブローカーを展開またはインストールするには、Microsoft Intune 管理センターにサインインします。テナント管理メニューに移動します。 「Windows 自動パッチ」セクションで、「テナント管理」を選択し、「クライアント ブローカーの管理」を選択します。クライアント ブローカーをインストールするように求められたら、インストール をクリックします。
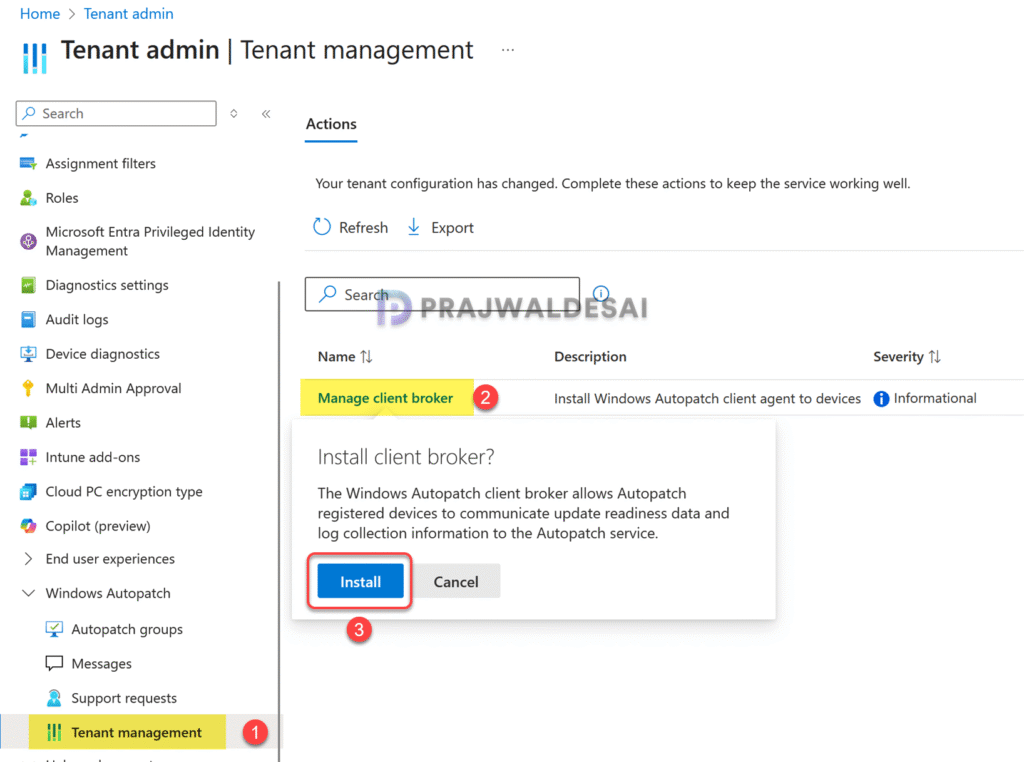 Intune を使用して Windows Autopatch クライアント ブローカーをインストールする
上記の手順を実行すると、Windows Autopatch Client Broker と呼ばれる新しい Win32 アプリが Autopatch サービスによって作成されます。このアプリは、デフォルトで最初は Windows Autopatch – Devices All グループに展開されます。ただし、必要に応じて、アプリを他の Entra グループにデプロイすることもできます。
注: 2025 年 9 月 22 日以降、Microsoft はクライアント ブローカー エージェントをインストールするためのデフォルトのメカニズムとして Win32 アプリを使用するように移行しました。このアプリは Autopatch サービスによって自動的に処理されるため、手動で作成する必要はありません。
クライアント ブローカーのインストールが完了するまで数分かかります。ステータス通知が Intune ポータルの左上隅に表示されます。下の画像では、「完了 – テナント アクションの変更が適用されました」という通知を確認してください。
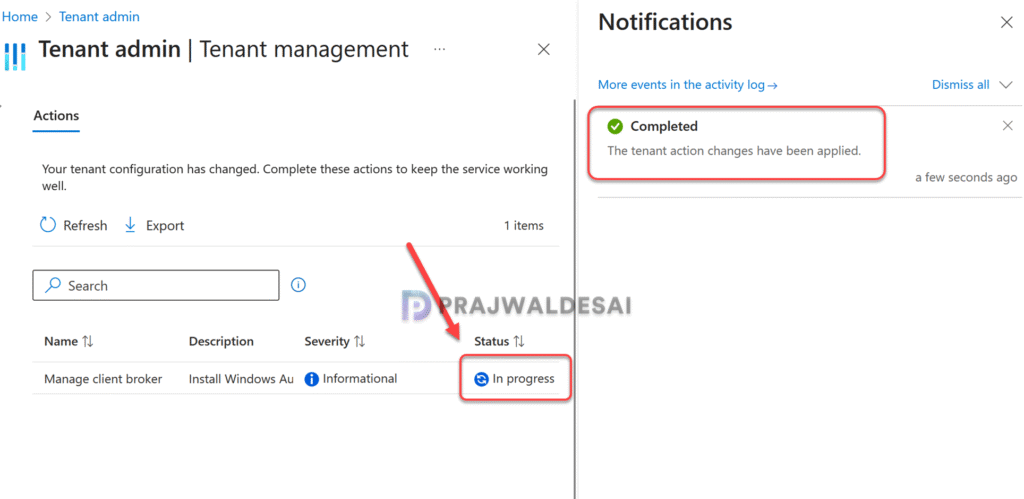 Intune を使用して Windows Autopatch クライアント ブローカーをインストールする
前に述べたように、オプションの Client Broker アプリをすべての Autopatch デバイスまたは特定の Microsoft Entra グループにオンデマンドでインストールできます。 Autopatch クライアント ブローカー プラグインを特定の Entra グループに展開する場合は、Windows Autopatch クライアント ブローカー ブレードに移動し、グループの追加 を選択することで実行できます。
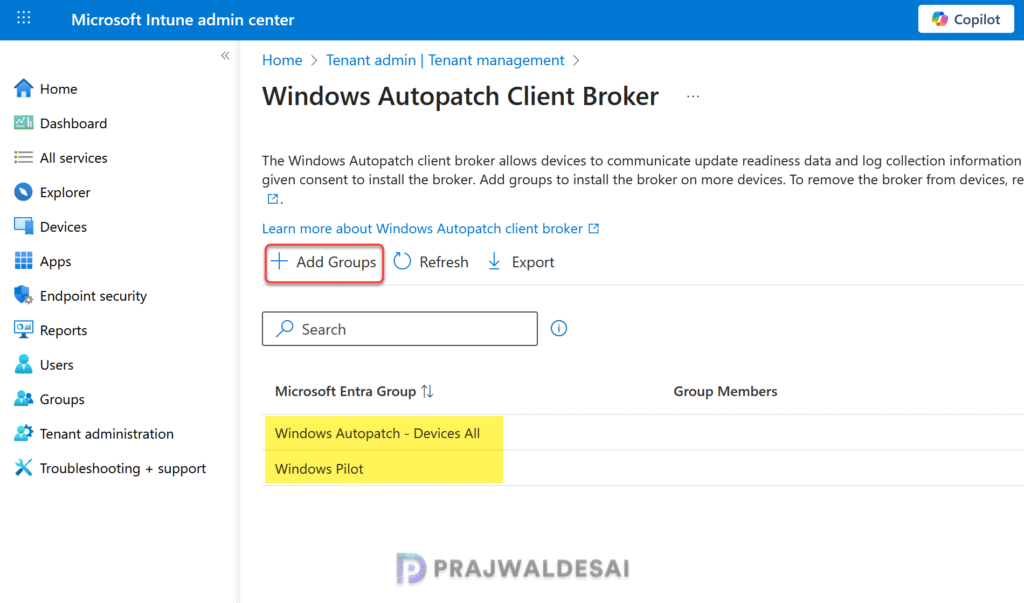 Entra ID グループの Autopatch クライアント ブローカーをインストールする
クライアント ブローカー アプリの作成を確認する
Autopatch サービスが Windows Autopatch クライアント ブローカー用の Win32 アプリを正常に作成したかどうかを確認するには、 アプリ > Windows に移動し、検索ボックスを使用して Windows Autopatch クライアント ブローカー アプリを見つけます。
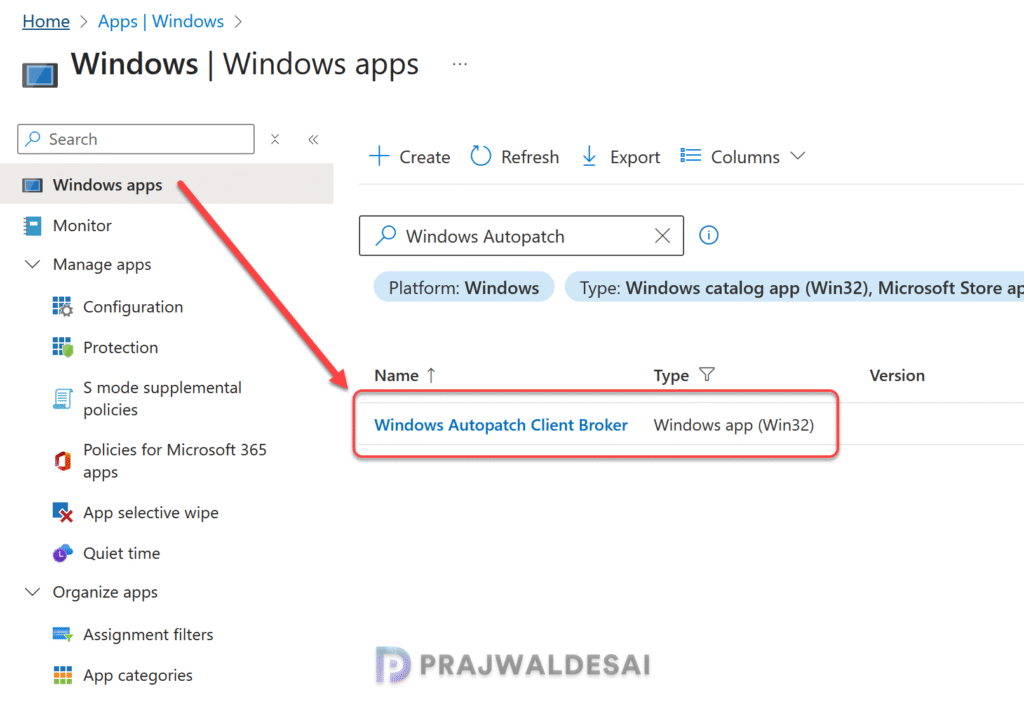 Windows 自動パッチ クライアント ブローカー Win32 アプリ
クライアント ブローカー Win32 アプリの割り当て
Autopatch クライアント ブローカー アプリの割り当てを確認し、どこに割り当てられているかを判断してみましょう。アプリのプロパティから、このアプリはデフォルトで Windows Autopatch – Devices All に「 Required 」としてデプロイされ、上記の手順で明示的に指定した場合は他の Entra グループにデプロイされていることがわかります。
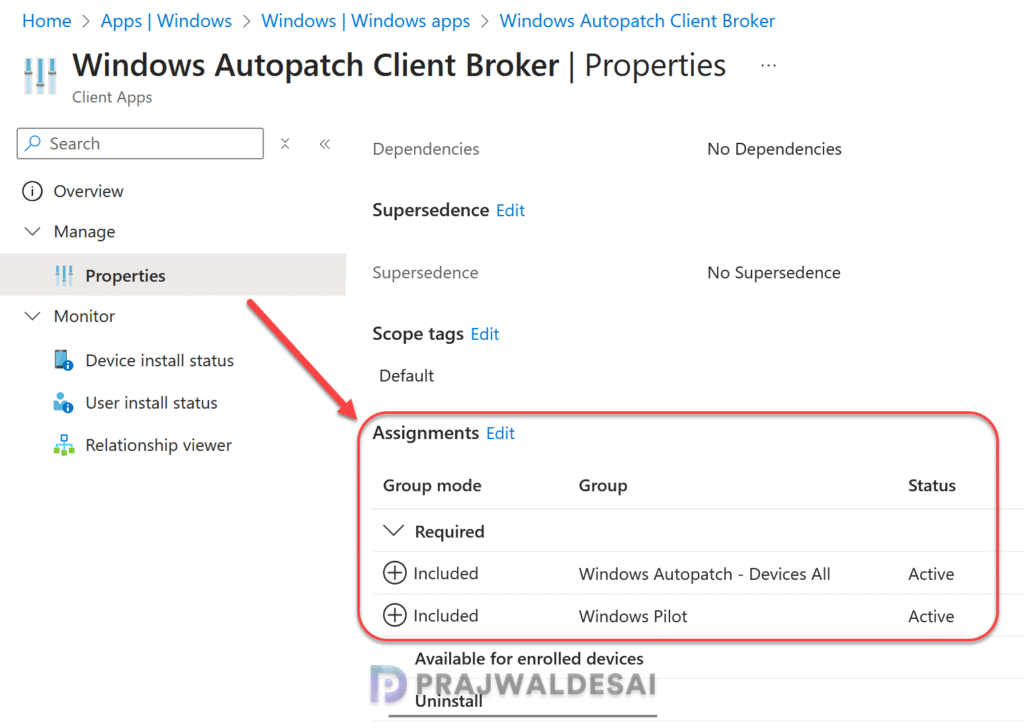 Autopatch クライアント ブローカー Win32 アプリの割り当て
Autopatch クライアント ブローカーのインストールを監視する
Autopatch クライアント ブローカー アプリがインストールされているデバイスの数を確認するには、アプリ > Windows > Windows アプリ に移動し、クライアント ブローカー アプリを選択します。概要ページには、アプリが正常にインストールされたデバイスの合計数が表示されます。
デバイスがクライアント ブローカー アプリを受信していない場合は、トラブルシューティングの最初の手順として、Intune ポリシーを手動で同期することを検討してください。それでも問題が解決しない場合は、Intune IME ログを確認して高度なトラブルシューティングを行ってください。
 Intune での Autopatch Client Broker 展開の監視
方法 2: PowerShell を使用して Windows Autopatch Client Broker をインストールする
Autopatch クライアント ブローカー Win32 アプリを環境に展開する際に問題が発生した場合は、PowerShell スクリプトを使用してデバイスに Windows クライアント ブローカーを手動でインストールすることもできます。
まず、Microsoft が提供する Install Autopatch Client Broker PowerShell スクリプトをコピーします。スクリプト データをファイルに貼り付け、InstallAutopatchClientBroker.ps1 という名前を付けます。このスクリプトをインストール先のコンピューターにコピーします。 PowerShell コンソールを開き、次の図に示すようにこのスクリプトを実行します。
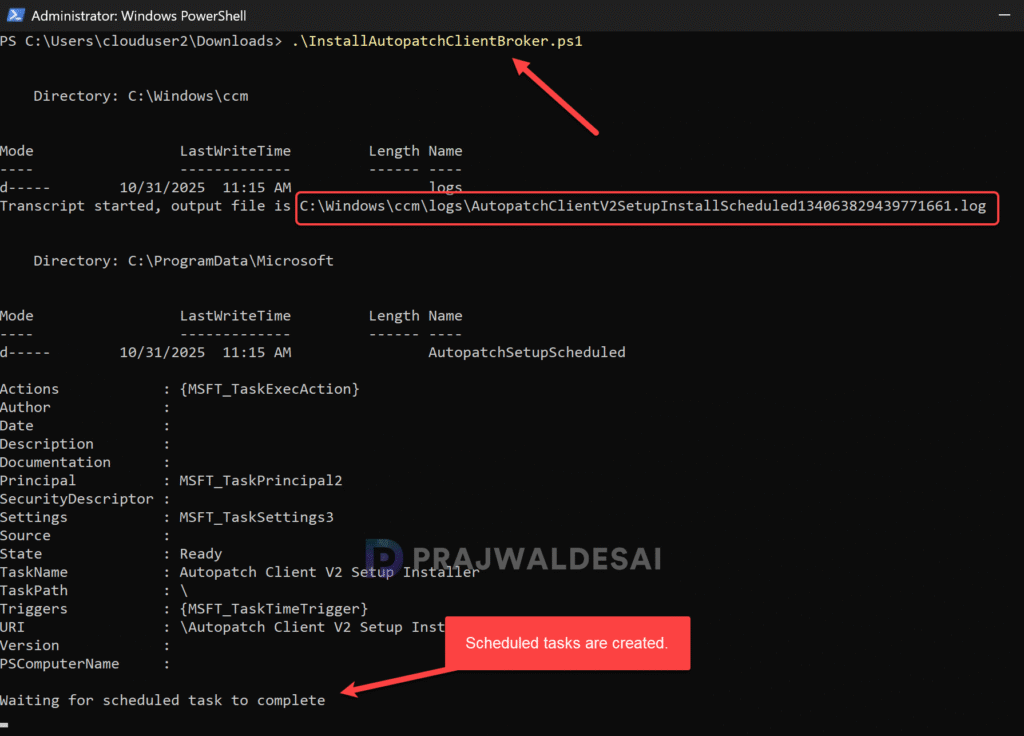 PowerShell を使用して Windows Autopatch クライアント ブローカーをインストールする
スクリプトの実行には数秒かかり、実行が完了すると、出力に SUCCESSFUL_AUTOPATCH_CLIENT_SETUP_SCHEDULED が表示され、新しいスケジュールされたタスクが作成されたことが示されます。
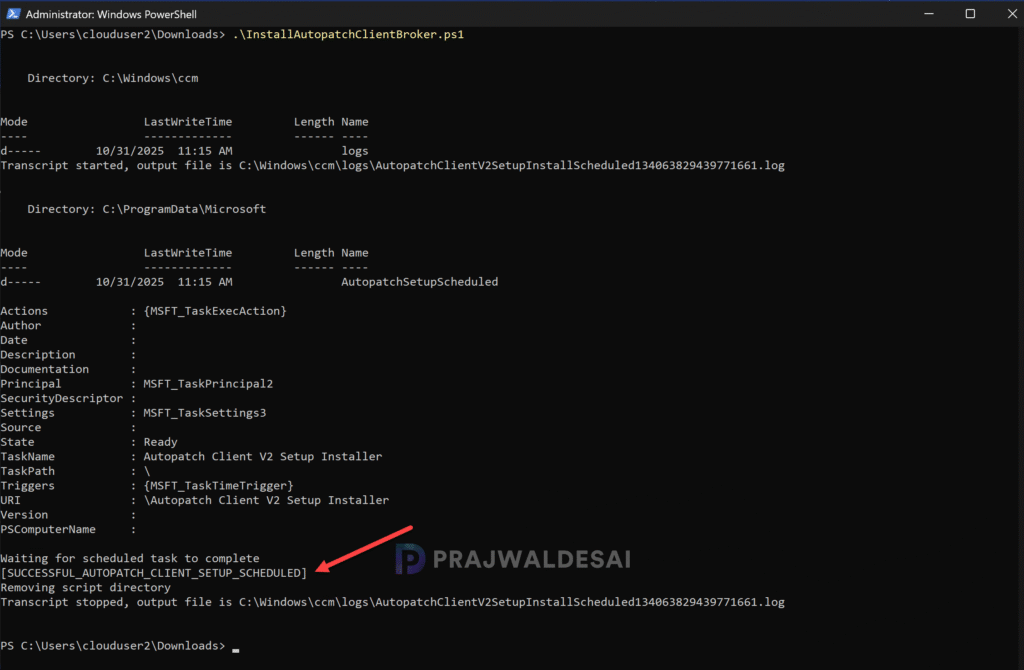 PowerShell を使用して Autopatch クライアント ブローカーをインストールする
Autopatch クライアント ブローカーのスケジュールされたタスク
Autopatch クライアント ブローカー スクリプトによって作成された新しいスケジュールされたタスクを見てみましょう。 Windows の検索バーに「タスク スケジューラ」と入力し、アプリをクリックしてタスク スケジューラを開きます。タスク スケジューラで、タスク スケジューラ ライブラリ を展開し、Microsoft > ClientBroker を選択します。ここには、Autopatch Client Broker Poll と Autopatch Client Broker Sync という 2 つのスケジュールされたタスクが表示されます。
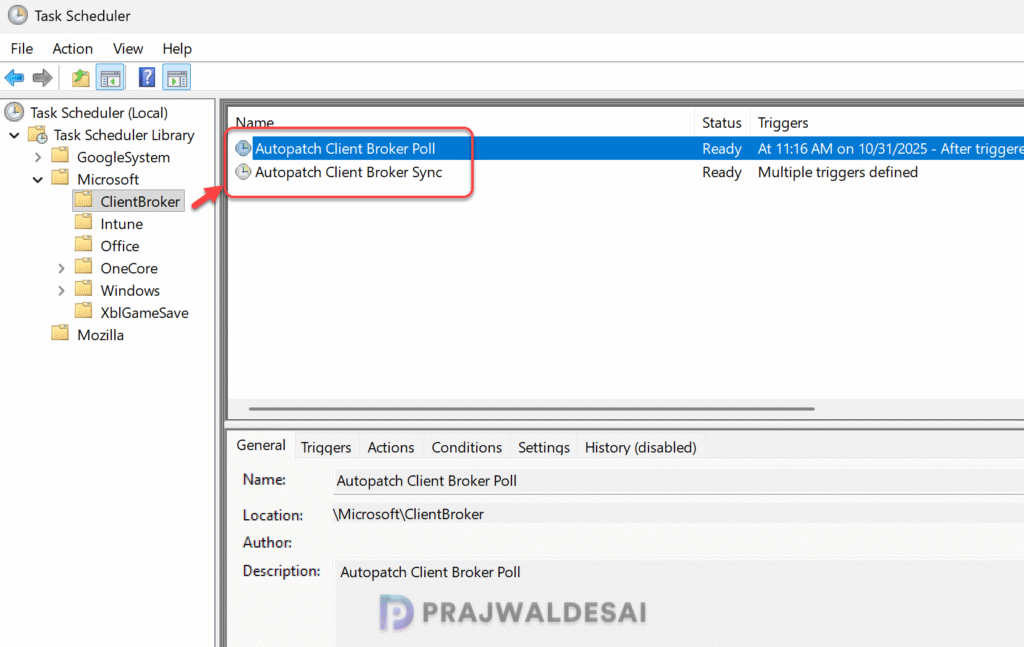 Autopatch クライアント ブローカーのポーリングと Autopatch クライアント ブローカーの同期
スケジュールされた各タスクを開いて アクション タブに移動すると、タスクが C:\Program Files\Windows Autopatch Client Broker\ClientBroker\ClientBroker.exe にある共通プログラムをトリガーしていることがわかります。
Microsoft はドキュメントでこれら 2 つの違いを明確にしていませんが、私の観察は次のとおりです。以下の図に示すように、Autopatch Client Broker Poll タスクは引数「poll」を指定して clientbroker.exe を実行し、Autopatch Client Broker Sync タスクは引数「sync」を指定して clientbroker.exe を実行します。
私の理解では、ここでの「ポーリング」は、クライアントがサーバーとの更新を確認するクライアント側の通信を指しますが、「同期」は、タスクを続行または開始する前にクライアントが実際にサーバーの応答を待つことを意味する可能性があります。これらについてさらに理解している場合は、コメント欄でお知らせください。
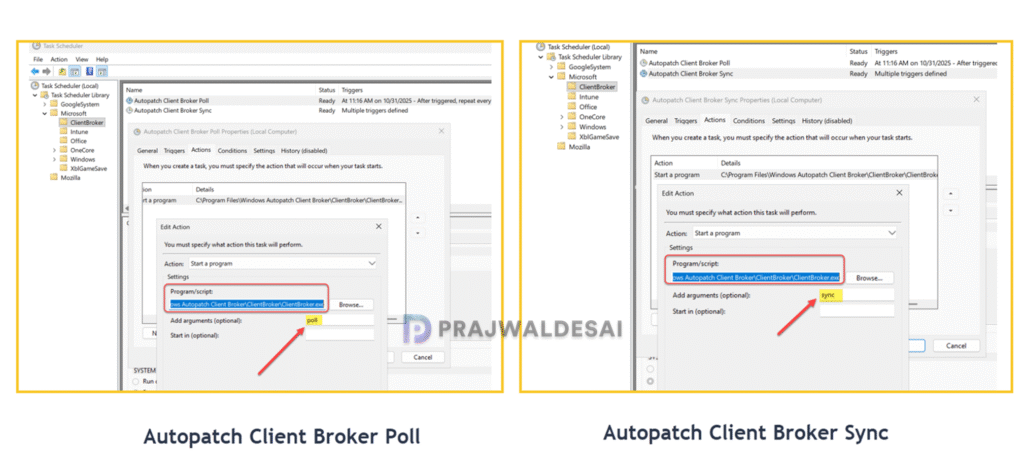 Autopatch クライアント ブローカーのポーリングと Autopatch クライアント ブローカーの同期
Windows Autopatch クライアント ブローカー ログ
最後に、Autopatch クライアント ブローカー PS スクリプトによって作成されたログを示します。スクリプト出力を見ると、ログは C:\Windows\CCM\Logs フォルダーに保存されています。クライアント ブローカー スクリプトの実行中に失敗した場合は、これらのログを確認してトラブルシューティングを行ってください。 CMTrace または同様のツールを使用して、これらのログを確認できます。
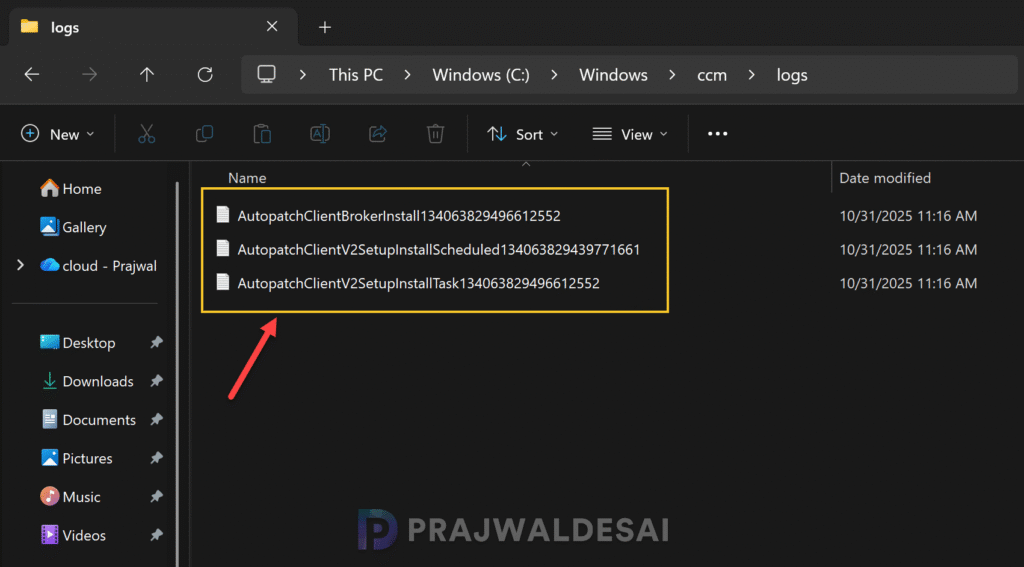 自動パッチ クライアント ブローカーのログ
結論
このガイドにより、Intune と PowerShell を使用した Windows Autopatch クライアント ブローカーの展開が簡単になることを願っています。 Windows Autopatch サービスがテナントに設定されている場合、クライアント ブローカーは、更新準備データとログ収集の詳細の Autopatch サービスへのシームレスな通信を容易にします。これにより、手動介入を最小限に抑えながら、デバイスの安全性、準拠性、最新性が確保されます。
ご質問やご意見がございましたら、下のコメントセクションでお気軽に共有してください。
まだサポートが必要ですか?
上記の記事についてさらにサポートが必要な場合、または他の技術的な問題について議論したい場合は、これらのオプションのいくつかを確認してください。
フォーラム
電報
連絡してください
*️⃣ 出典リンク:
Windows Autopatch クライアント ブローカー、Windows Autopatch サービス、、ログを手動で収集して共有する、
Microsoft Intune 管理センター 、新しい Win32 アプリ、Intune ポリシーの手動同期、Intune IME ログ、
Autopatch クライアント ブローカー PowerShell スクリプトのインストール、これらのログを確認するための CMTrace または類似のツール、
フォーラム
、 電報、
連絡してください
、